Перейти к основному содержанию
Реклама
Прямой эфир
Экономика
Си Цзиньпин заявил о нехватке импульсов для роста мировой экономики
Мир
В Румынии произошло землетрясение магнитудой 5,3
Мир
В Германии заявили о непростой ситуации в Киеве после ударов по мостам
Мир
В МИД России назвали непростым процесс выбора кандидатов на пост генсека ООН
Мир
Писториус пообещал выделить Украине €11,6 млрд до утверждения бюджета Германии
Мир
Аракчи опроверг сообщения о планах Ирана применить химоружие в США
Мир
В Финляндии назвали разрушительным ущерб от закрытия границы с Россией
Мир
В Верховной раде рассказали о привязывании мобилизованных в ВСУ к деревьям
Общество
В Кремле сообщили о проведении прямой линии с Путиным в декабре
Мир
В Молдавии сообщили о нарушении воздушного пространства страны семью БПЛА
Мир
В мемуарах Байдена появились подробности его беседы с Путиным в 2021 году
Мир
В ФРГ назвали ударом для Каллас исключение из группы по переговорам с Россией
Мир
Пользователи в США пожаловались на сбои в работе сервисов Apple
Мир
Власти Омана эвакуировали 24 члена экипажа с загоревшегося после удара танкера
Мир
Глава МИД Словакии предупредил о последствиях отказа от газа из России
Общество
Глава СК потребовал доклад о смерти волгоградки из-за задержки зарплаты
Спорт
Москвина назвала ожидаемым недопуск фигуристов из РФ на Гран-при в Финляндии
Мир
IRNA сообщило о взрывах на острове Кешм

ESET обновила статистику атак вируса-шифровальщика Petya

0
Фото: ТАСС/Донат Сорокин
Озвучить текст
Выделить главное
Вкл
Выкл

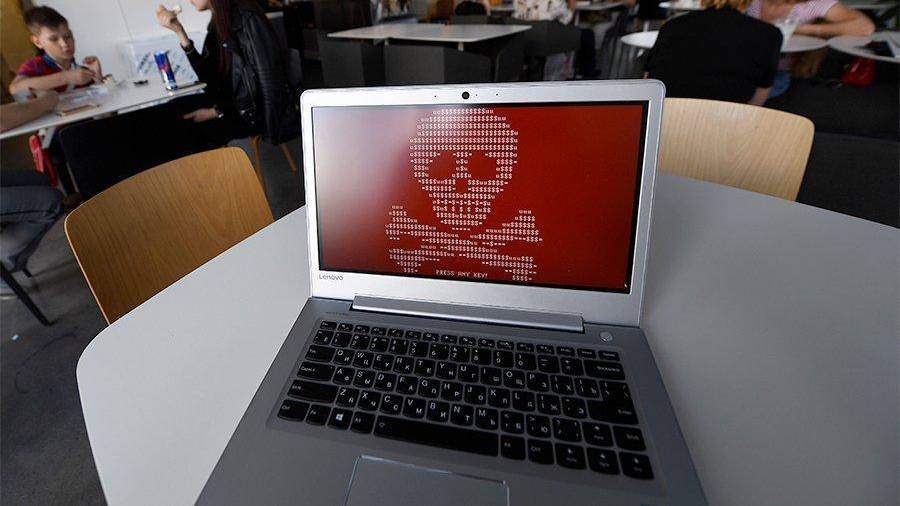
Большинство атак вируса Petya приходится на Украину, Германию и Польшу, Россия в данном списке занимает седьмое место. Об этом свидетельствует обновленная статистика антивирусного разработчика ESET.

Как установили специалисты, все пострадавшие от хакерской атаки имели доступ к украинским сетям через VPN. Согласно сообщению компании ESET, «источником эпидемии стала компрометация программного обеспечения для отчетности и документооборота украинской компании M.E.Doc». В результате установки троянизированного обновления M.E.Doc шифратор распространяется внутри сетей посредством PsExec и SMB-эксплойта EternalBlue, который ранее обусловил массовый характер заражения WannaCry. По мнению экспертов, это сочетание обеспечивает высокую скорость развития эпидемии.

Отмечается, что для массового заражения достаточно одного уязвимого компьютера. На данный момент вредоносная программа не может распространяться за пределы локальных сетей.

Читайте также
Прямой эфир